3.998 L-BTC acuñados: por qué la seguridad de las sidechains sigue siendo el punto débil
El exploit de Liquid Network acuñó 3.998 L-BTC y dejó a la vista fallos graves en la seguridad de las sidechains. Qué dicen de verdad los datos on-chain sobre el riesgo y la custodia.
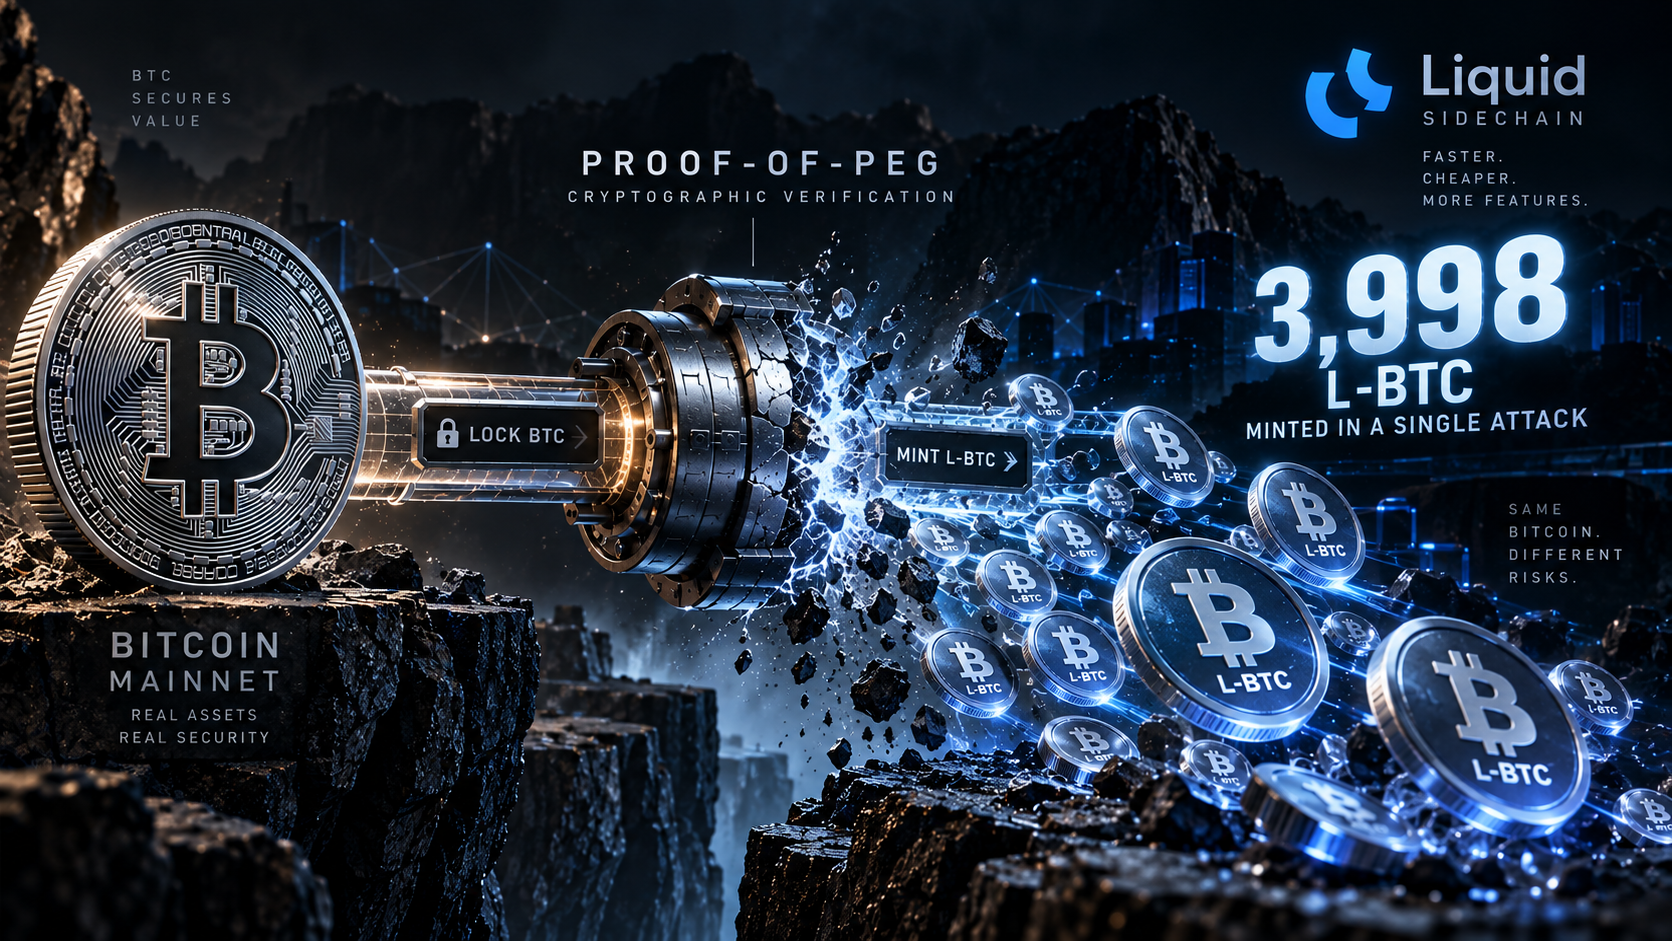
3.998 L-BTC acuñados en un solo ataque
La cifra es 3.998. Esos son los L-BTC que un atacante acuñó en el exploit de Liquid Network, el mayor hackeo de una sidechain de Bitcoin en lo que va de 2026. Es un número sencillo, pero no es normal. Incluso con los estándares de riesgo tan cambiantes de cripto, es un agujero lo bastante grande como para exigir atención.
SlowMist explicó el fallo técnico: el atacante se saltó la verificación criptográfica; no engañó a nadie para entrar en una hot wallet ni encontró un archivo de configuración olvidado. Esto va de código, no de descuidos. Es una prueba más de que el problema de las sidechains no es operativo, sino de arquitectura.
Y eso importa por una razón técnica. Se supone que una sidechain hereda la seguridad de su capa base. La idea de Liquid es coger bitcoin, bloquearlo y confiar en la criptografía para garantizar que cada L-BTC representa de verdad un BTC. Si alguien puede acuñar L-BTC sin el bitcoin bloqueado en la red principal, la paridad está rota. Eso destruye la razón misma para confiar en el registro, y no es un pequeño contratiempo. Es el escenario que obliga a preguntarse: ¿cuánto de este riesgo sigue escondido, sin probar, en otras cadenas?
Por qué me sorprendió este ataque
La mayoría de los hackeos parecen fallos en un extremo del sistema: un servidor comprometido, una clave filtrada o un phishing que engaña a un administrador. Este no. El atacante tocó el mecanismo central, la verificación criptográfica. La defensa prevista no existía o no funcionaba como se creía.
Conviene decirlo con precisión. La mayoría de los exploits en cripto atacan a personas o procesos: una contraseña robada, un dispositivo encendido, un despliegue de código que dejó un puerto abierto. Si arreglas ese extremo, «arreglas» el sistema. Aquí es distinto. Todo el sistema confiaba en una garantía, «solo se acuñan L-BTC contra bitcoin real», y esa garantía falló a nivel criptográfico. No es una configuración equivocada: es un error de concepto sobre qué estaba garantizado.
El atacante no necesitó una larga cadena de engaños. No hubo un administrador que pasara por alto un aviso por correo, ni un servidor con más permisos de la cuenta, ni un edificio con la puerta abierta. Encontró la forma de convencer a la sidechain de crear casi 4.000 L-BTC que no deberían haber existido, burlando la comprobación criptográfica central. Si el proof-of-peg se puede falsificar, la posesión del activo subyacente se queda en una opinión.
Si esto hubiera pasado en la red principal de Ethereum, el escándalo habría reventado a la vez todos los paneles de análisis y todos los canales de financiación. En cambio, la mayoría lo ve como algo que pasó en otra parte, a otra gente, en un sistema paralelo sin relación directa con sus fondos.
Qué es una sidechain y por qué suelen fallar sus promesas de seguridad
Una sidechain no es una cadena de aplicaciones más. Existe para llevar activos desde una capa base probada (como Bitcoin) a un entorno más rápido, más barato o con más funciones, con la promesa de que el activo siempre se podrá recuperar en la cadena de origen por el mismo valor.
En teoría, el proceso funciona así:
- El usuario bloquea un activo (BTC) en un contrato o con una federación de custodios en la cadena base.
- La sidechain emite la misma cantidad del activo «envuelto» o anclado (L-BTC) a la dirección del usuario o a la de destino.
- Cuando el usuario quiere salir, su activo envuelto se quema en la sidechain y el BTC correspondiente se libera en la cadena base.
La seguridad, en teoría, la dan las pruebas criptográficas o la custodia entre varias partes: el contrato de la sidechain no puede acuñar tokens envueltos sin que el activo real esté bloqueado, ni puede liberar fondos bloqueados sin una prueba de quema. En la práctica hay de todo:
- Algunas sidechains usan federaciones: un grupo de firmantes que autoriza en conjunto las acuñaciones y las quemas, lo que reparte la confianza pero no elimina los puntos centrales.
- Otras usan pruebas SPV (verificación simplificada de pagos) o pruebas de conocimiento cero: más robustas, pero técnicamente complejas y difíciles de implementar sin agujeros.
- Y otras son, sin más, custodios de confianza con una interfaz.
El hackeo de Liquid dejó a la vista el límite: si el puente entre cadenas no es seguro a nivel criptográfico, el activo envuelto solo es tan real como el eslabón más débil de ese puente. No tienes BTC; tienes un derecho sobre un proceso que puede ser vulnerable de formas que no se ven hasta que es demasiado tarde.
Si esto es así en Liquid, ¿cómo están el resto de puentes y sidechains, con menos escrutinio y presupuestos más pequeños? Los datos dicen que la mayoría de los usuarios no distingue, porque los flujos no cambiaron.
Flujos on-chain: qué hicieron de verdad los usuarios de Ethereum
El flujo neto de ETH de la semana es de 2.669, alcista pero sin agresividad. El 58 % de las ballenas está en posición alcista. Ni prisas ni fugas. Si el exploit de Liquid hubiera empujado a los tenedores de ETH a la autocustodia en masa, habría esperado ver un pico claro. No lo hubo. El índice de codicia marca 61, lo que dice que el ánimo sigue siendo de apetito por el riesgo.
Esto es lo que habría cambiado si el riesgo se hubiera vivido como una amenaza real para los usuarios de Ethereum:
- Un aumento brusco de las salidas de los exchanges: carteras sacando ETH a almacenamiento en frío para alejarse del riesgo de posibles contrapartes.
- Actividad de direcciones nuevas: no unas pocas carteras, sino grupos visibles de direcciones creadas en Etherscan, carteras diversificadas a modo de cortafuegos.
- Picos en el precio del gas: el pánico concentra las transacciones.
Nada de eso apareció. Los datos reflejan atención, no acción. Encaja con un patrón: los fallos de las sidechains rara vez mueven a los tenedores de la capa base, hasta que el siguiente exploit cae más cerca de casa.
Por qué los exploits de las sidechains de Bitcoin no mueven a Ethereum
Hay una razón para esta indiferencia. La mayoría de los tenedores de la capa base trata cada cadena como algo lógicamente separado: el hackeo de una sidechain de Bitcoin es «un problema de Bitcoin», salvo que afecte a protocolos con un puente directo a una cadena donde tienen fondos.
El ánimo on-chain lo confirma. El incidente de Trezor, una brecha en su proveedor de correo, no provocó actividad visible en ningún sentido. Los flujos de los ETF de Ethereum, según la prensa, aguantaron; los productos ETF de Bitcoin registraron salidas de 460 millones de dólares. En la cadena, las ballenas acumulan ETH en vez de vender por un supuesto riesgo sistémico.
La psicología es sencilla: los usuarios lo separan todo en compartimentos, con razón o sin ella. Creen que la red principal está aislada. La lectura es, al menos, racional: si tu ETH no está en un puente, alguien que falsifica L-BTC en la sidechain de Liquid no debería poder tocar tus fondos. Lo preocupante es que tratan cada sidechain como algo desconectado, hasta que deja de serlo. La mayoría de los fallos en cadena no parecen urgentes hasta que los tenedores descubren qué «sistema separado» era en realidad una bisagra.
La verdadera brecha entre las sidechains y la capa base
La división va más allá del riesgo: es cultural. Los tenedores de la capa base de Ethereum y los fondos nativos de los protocolos funcionan con un cortafuegos mental: los riesgos fuera de su capa son «interesantes», pero no urgentes. Incluso cuando exploits de puentes han borrado miles de millones en tokens puenteados en otras cadenas, lo que se ve son ráfagas de preocupación, no movimientos en masa, hasta el día en que alguien descubre que la supuesta red principal estaba expuesta a través de una dependencia.
Si todo el ecosistema de ETH estuviera expuesto al proceso vulnerable que se vio en Liquid, los flujos lo habrían marcado con claridad. ¿Qué pasó en cambio? Nada. Los flujos no mienten sobre la urgencia.
La objeción más fuerte: ¿no será que la mayoría separa bien sus fondos?
El argumento contrario es claro: los tenedores con experiencia, sobre todo las ballenas, aíslan sus fondos de más valor en la capa base y limitan su exposición a puentes y sidechains precisamente porque conocen los riesgos. Si las ballenas de ETH no se movieron, dice el argumento, es porque no están expuestas. El sistema funciona.
Tiene cierto fundamento. Es posible que los grandes tenedores de ETH no estuvieran expuestos a nada de Liquid ni a los mecanismos equivalentes en los puentes de Ethereum. La autocustodia prudente no es solo guardar monedas: es saber no dejarlas en riesgo en protocolos inmaduros. Puede que esa disciplina sea real, y que la calma de los datos on-chain sea la prueba de una base de usuarios que aprendió de fallos anteriores.
Pero esa respuesta es demasiado simple y concede demasiado. Siempre hay usuarios sofisticados que diversifican; también hay fondos comunes, DAO y protocolos que dejan dinero en puentes y sidechains porque la rentabilidad y la comodidad pesan más que un riesgo teórico, hasta que las pérdidas se materializan. Meter toda la inacción en el saco de la «exposición bien gestionada» es ingenuo.
Si las únicas sidechains que importan son las que ya tienen dinero mal informado dentro, eso no consuela al mercado. La distinción entre «las ballenas sofisticadas hacen X y el resto hace Y» pasa por alto que la mayoría de las decisiones de custodia se toman por inercia, no por análisis. Y los puentes a nivel de protocolo se construyen sobre la premisa de que la gestión del riesgo sistémico está un nivel por encima de la cartera de la ballena. Esa premisa acaba de romperse, en Liquid, on-chain.
El segundo mecanismo: cómo fallan de verdad los puentes
Suponer que «no es mi cadena, no es mi problema» esconde un riesgo. Los tokens pasan de una cadena a otra mediante contratos inteligentes, federaciones o custodios que muchas veces están poco auditados. Cuando un puente funciona como un registro de acuñación y quema, tiene que garantizar:
- Paridad: solo se acuñan tokens nuevos si el activo está bloqueado de verdad al otro lado.
- Integridad: ningún administrador, poseedor de claves ni script puede saltarse la paridad.
- Disponibilidad: los tokens anclados siempre se pueden retirar.
Si la prueba falla, porque un script está mal, un firmante está comprometido o una primitiva criptográfica se aplicó mal, aparece el colateral fantasma: tokens que existen sin respaldo real. El pánico llega tarde, cuando el exploit ya se ha extendido; entonces todos salen a la vez y solo los primeros recuperan algo real.
El mecanismo que dejó a la vista el hackeo de Liquid no es un simple error de programación: es la comprobación central de existencia y solvencia. Cuando falla eso, se caen todas las suposiciones. Si hasta la mayor sidechain de Bitcoin puede fallar así, no hay motivo para creer que las más pequeñas o experimentales son más seguras.
Por qué la custodia siempre vuelve a la costumbre
Casi siempre que he visto el ataque a un puente o a una sidechain, las carteras más grandes siguen la ley de hierro de la psicología cripto: «No es mi riesgo, hasta que lo es». Las pocas semanas en que el miedo se abre paso, los números son evidentes: las salidas se duplican o triplican, las direcciones nuevas se disparan y el gas sube. Esta semana no pasó.
¿Por qué? Hay dos lecturas honestas. Una: los usuarios conocen los riesgos, pero prefieren priorizar la rentabilidad, la velocidad o la flexibilidad. Dos: el «riesgo de sidechain» es tan abstracto que es fácil ignorarlo frente a un phishing o a una plataforma que desaparece con el dinero. Me inclino por la segunda. La seguridad de las sidechains se sigue viendo como algo ajeno, hasta que deja de serlo.
Para que el ataque a una sidechain cambie el comportamiento de los usuarios, tiene que romperse una de dos cosas: la separación entre la cadena afectada y los activos que le importan a la gente, o la ilusión de que los errores fuera de la capa principal no pueden tocar la red principal. Hasta ahora, ninguna de las dos se ha roto de una forma que las ballenas de ETH hayan sentido como propia.
Qué me haría cambiar de opinión
Si la semana que viene hay un ataque a un puente importante con salidas demostrables, no 2.669 ETH netos sino varias veces esa cifra, con direcciones iluminándose en Etherscan, tendría que admitir que el comportamiento de los usuarios está cambiando. Otra señal sería una caída brusca del índice de codicia, lo bastante rápida como para notarse frente al 61 de esta semana. No lo espero, salvo que el próximo fallo sea más grande, más cercano y claramente atribuible a un protocolo de la red principal.
La verdadera prueba es un exploit a nivel de protocolo, o un puente que funcione como infraestructura crítica entre capas. Hasta entonces, casi todo son palabras, no capital en movimiento.
Qué vigilar a partir de ahora
Estoy pendiente de tres cosas:
- Cualquier pico brusco de salidas de los exchanges, no solo en Bitcoin sino también en Ethereum.
- Un cambio en la postura de las ballenas, de ligeramente alcista a defensiva.
- Carteras que se mueven en grupo: muchas direcciones recién creadas y transferencias en un margen de tiempo muy corto, como cuando por fin llega el miedo.
De momento, cada ataque se lee como el anterior: otra prueba de que la custodia en segunda capa va años por detrás de la seguridad de la red principal, y de que los usuarios siguen sin actuar hasta que el daño es personal.
Si tu forma de trabajar es mantener las claves en frío y la actividad aislada, como permite Siade Whales con sus herramientas centradas en la privacidad, esta es otra razón para seguir en frío, no para relajarse. https://siadewhales.com