3 998 L-BTC émis : pourquoi la sécurité des sidechains reste le point faible
L’exploit du Liquid Network a permis d’émettre 3 998 L-BTC et a mis au jour des failles graves dans la sécurité des sidechains. Ce que disent vraiment les données on-chain sur le risque et la conservation des fonds.
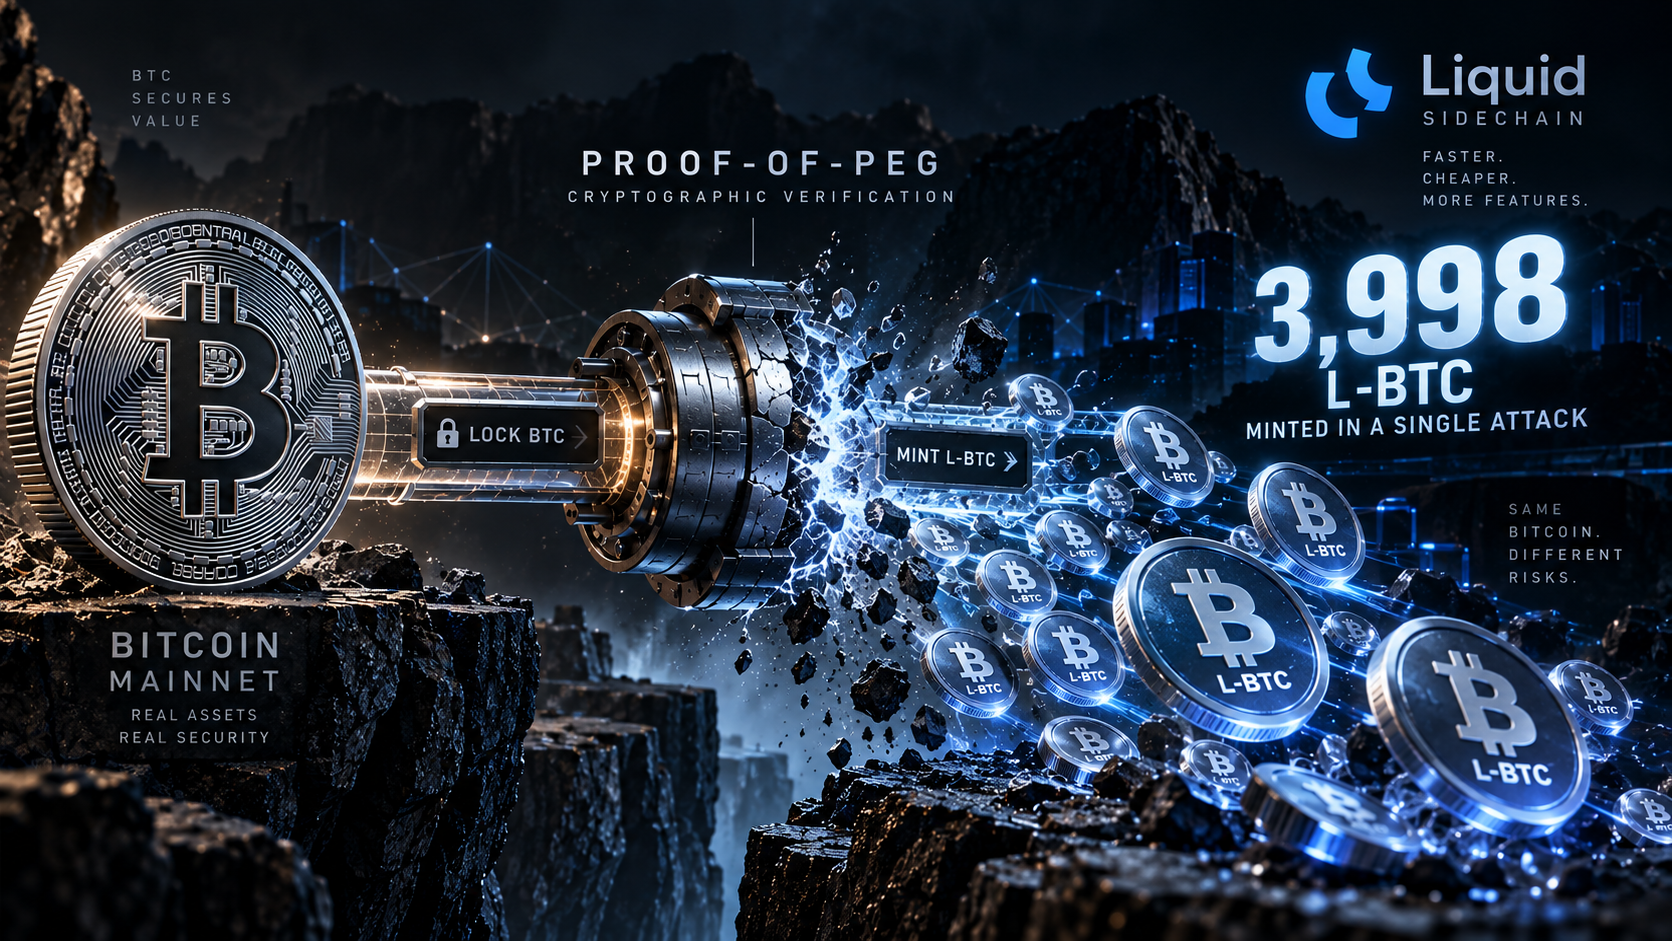
3 998 L-BTC émis en une seule attaque
Le chiffre, c’est 3 998. C’est la quantité de L-BTC qu’un attaquant a émise lors de l’exploit du Liquid Network, le plus gros piratage d’une sidechain de Bitcoin en 2026. Le chiffre est simple, mais il n’a rien de normal. Même à l’aune des standards de risque très mouvants de la crypto, c’est une brèche assez grande pour exiger qu’on s’y arrête.
SlowMist a décrit la faille technique : l’attaquant a contourné la vérification cryptographique ; il n’a pas manipulé quelqu’un pour accéder à un hot wallet ni trouvé un fichier de configuration oublié. C’est une affaire de code, pas de négligence. Une preuve de plus que le problème des sidechains n’est pas opérationnel, mais architectural.
Et c’est important pour une raison technique. Une sidechain est censée hériter de la sécurité de sa couche de base. Le principe de Liquid est de prendre du bitcoin, de le bloquer et de s’en remettre à la cryptographie pour garantir que chaque L-BTC représente bien un BTC. Si quelqu’un peut émettre des L-BTC sans bitcoin bloqué sur le réseau principal, l’ancrage est rompu. Cela détruit la raison même de faire confiance au registre, et ce n’est pas un petit désagrément. C’est le scénario qui pousse à se demander : quelle part de ce risque reste cachée, jamais testée, sur d’autres chaînes ?
Pourquoi cette attaque m’a surpris
La plupart des piratages ressemblent à des défaillances en bout de chaîne : un serveur compromis, une clé qui fuit ou un phishing qui piège un administrateur. Pas celui-ci. L’attaquant a touché au mécanisme central, la vérification cryptographique. La défense prévue n’existait pas, ou ne fonctionnait pas comme on le croyait.
Il faut le dire précisément. La plupart des exploits dans la crypto visent des personnes ou des processus : un mot de passe volé, un appareil resté allumé, un déploiement de code qui a laissé un port ouvert. Si l’on corrige ce point faible, on « répare » le système. Ici, c’est différent. Tout le système reposait sur une garantie, « on n’émet des L-BTC qu’en échange de vrais bitcoins », et cette garantie a cédé au niveau cryptographique. Ce n’est pas une mauvaise configuration : c’est une erreur de fond sur ce qui était réellement garanti.
L’attaquant n’a pas eu besoin d’une longue chaîne de manipulations. Aucun administrateur n’a ignoré une alerte par e-mail, aucun serveur n’avait trop de droits, aucune porte n’était restée ouverte. Il a trouvé le moyen de convaincre la sidechain de créer près de 4 000 L-BTC qui n’auraient jamais dû exister, en déjouant la vérification cryptographique centrale. Si le proof-of-peg peut être falsifié, la détention de l’actif sous-jacent n’est plus qu’une opinion.
Si cela s’était produit sur le réseau principal d’Ethereum, le tollé aurait fait exploser en même temps tous les tableaux de bord d’analyse et tous les canaux de financement. Au lieu de cela, la plupart des utilisateurs y voient un événement survenu ailleurs, chez d’autres, dans un système parallèle sans lien direct avec leurs fonds.
Ce qu’est une sidechain, et pourquoi ses promesses de sécurité échouent souvent
Une sidechain n’est pas une chaîne applicative de plus. Elle sert à faire passer des actifs d’une couche de base éprouvée (comme Bitcoin) vers un environnement plus rapide, moins cher ou plus riche en fonctionnalités, avec la promesse que l’actif pourra toujours être récupéré sur la chaîne d’origine à la même valeur.
En théorie, le processus se déroule ainsi :
- L’utilisateur bloque un actif (du BTC) dans un contrat ou auprès d’une fédération de dépositaires sur la chaîne de base.
- La sidechain émet la même quantité d’actif « encapsulé » ou ancré (du L-BTC) à l’adresse de l’utilisateur ou à celle de destination.
- Quand l’utilisateur veut sortir, son actif encapsulé est brûlé sur la sidechain et le BTC correspondant est débloqué sur la chaîne de base.
En théorie, la sécurité repose sur des preuves cryptographiques ou sur une garde répartie entre plusieurs parties : le contrat de la sidechain ne peut pas émettre de jetons encapsulés sans que l’actif réel soit bloqué, ni libérer des fonds bloqués sans preuve de destruction. En pratique, on trouve de tout :
- Certaines sidechains s’appuient sur des fédérations : un groupe de signataires qui autorise collectivement les émissions et les destructions, ce qui répartit la confiance sans supprimer les points centraux.
- D’autres utilisent des preuves SPV (vérification de paiement simplifiée) ou des preuves à divulgation nulle de connaissance : plus robustes, mais techniquement complexes et difficiles à mettre en œuvre sans failles.
- D’autres encore ne sont que des dépositaires de confiance dotés d’une interface.
Le piratage de Liquid en a montré la limite : si le pont entre les chaînes n’est pas sûr sur le plan cryptographique, l’actif encapsulé ne vaut que ce que vaut le maillon le plus faible de ce pont. Vous ne détenez pas de BTC ; vous détenez une créance sur un processus qui peut être vulnérable d’une façon invisible jusqu’au moment où il est trop tard.
Si c’est vrai pour Liquid, qu’en est-il de tous les autres ponts et sidechains, moins surveillés et dotés de budgets plus modestes ? Les données montrent que la plupart des utilisateurs ne font pas la différence, puisque les flux n’ont pas bougé.
Flux on-chain : ce qu’ont réellement fait les utilisateurs d’Ethereum
Le flux net d’ETH de la semaine s’élève à 2 669, haussier sans être agressif. 58 % des baleines sont en position haussière. Ni ruée, ni fuite. Si l’exploit de Liquid avait poussé les détenteurs d’ETH vers l’autoconservation en masse, je m’attendrais à voir un pic net. Il n’y en a pas eu. L’indice d’avidité est à 61 : l’humeur reste à la prise de risque.
Voici ce qui aurait changé si ce risque avait été perçu comme une vraie menace pour les utilisateurs d’Ethereum :
- Une hausse brutale des sorties des plateformes : des portefeuilles retirant leurs ETH vers le stockage à froid pour s’éloigner du risque de contrepartie.
- De l’activité sur de nouvelles adresses : pas quelques portefeuilles isolés, mais des groupes visibles d’adresses créées sur Etherscan, des portefeuilles diversifiés en guise de coupe-feu.
- Des pics du prix du gas : la panique concentre les transactions.
Rien de tout cela n’est apparu. Les données traduisent de l’attention, pas de l’action. Cela correspond à un schéma connu : les défaillances des sidechains font rarement bouger les détenteurs de la couche de base, jusqu’à ce que le prochain exploit frappe plus près.
Pourquoi les exploits des sidechains de Bitcoin ne font pas bouger Ethereum
Cette indifférence a une explication. La plupart des détenteurs de la couche de base considèrent chaque chaîne comme logiquement séparée : le piratage d’une sidechain de Bitcoin est « un problème de Bitcoin », sauf s’il touche des protocoles reliés directement à une chaîne où ils ont des fonds.
L’humeur on-chain le confirme. L’incident de Trezor, une brèche chez son prestataire d’e-mails, n’a déclenché aucune activité visible, dans un sens ou dans l’autre. Les flux des ETF Ethereum, selon la presse, ont bien résisté ; les produits ETF Bitcoin ont enregistré 460 millions de dollars de sorties. Sur la chaîne, les baleines accumulent de l’ETH au lieu de vendre face à un risque systémique supposé.
La psychologie est simple : les utilisateurs cloisonnent, à tort ou à raison. Ils pensent que le réseau principal est à l’abri. Cette lecture est au moins rationnelle : si vos ETH ne sont pas sur un pont, quelqu’un qui falsifie des L-BTC sur la sidechain Liquid ne devrait pas pouvoir toucher à vos fonds. Ce qui inquiète, c’est qu’ils traitent chaque sidechain comme déconnectée, jusqu’au jour où elle ne l’est plus. La plupart des défaillances en cascade ne paraissent pas urgentes tant que les détenteurs n’ont pas découvert quel « système cloisonné » servait en réalité de charnière.
La vraie fracture entre les sidechains et la couche de base
Le fossé dépasse la question du risque : il est culturel. Les détenteurs de la couche de base d’Ethereum et les fonds natifs des protocoles fonctionnent avec un pare-feu mental : les risques hors de leur couche sont « intéressants », mais jamais urgents. Même quand des exploits de ponts ont effacé des milliards en jetons pontés sur d’autres chaînes, on voit des accès d’inquiétude, pas de mouvements de masse, jusqu’au jour où quelqu’un découvre que le soi-disant réseau principal était exposé à travers une dépendance.
Si tout l’écosystème ETH était exposé au processus vulnérable observé chez Liquid, les flux l’auraient clairement montré. Et qu’est-il arrivé ? Rien. Les flux ne mentent pas sur l’urgence.
L’objection la plus solide : la plupart des utilisateurs ne cloisonnent-ils pas intelligemment ?
L’argument inverse est clair : les détenteurs expérimentés, surtout les baleines, isolent leurs fonds les plus importants sur la couche de base et limitent leur exposition aux ponts et aux sidechains justement parce qu’ils en connaissent les risques. Si les baleines d’ETH n’ont pas bougé, dit l’argument, c’est qu’elles ne sont pas exposées. Le système fonctionne.
Ce n’est pas sans fondement. Il est possible que les grands détenteurs d’ETH n’aient été exposés à rien chez Liquid, ni aux mécanismes équivalents des ponts d’Ethereum. Une autoconservation prudente ne consiste pas seulement à garder des cryptos : c’est savoir ne pas les laisser en danger dans des protocoles immatures. Peut-être cette discipline est-elle réelle, et le calme des données on-chain la preuve d’utilisateurs qui ont tiré les leçons des échecs passés.
Mais cette réponse est trop simple et leur accorde trop de crédit. Il y a toujours des utilisateurs avertis qui diversifient ; il y a aussi des pools d’actifs, des DAO et des protocoles qui laissent des fonds sur des ponts et des sidechains parce que le rendement et la commodité parlent plus fort qu’un risque théorique, jusqu’à ce que les pertes se concrétisent. Ranger toute cette inaction dans la case « exposition bien gérée » est naïf.
Si les seules sidechains qui comptent sont celles déjà remplies d’argent mal informé, le marché n’a pas de quoi être rassuré. Opposer « les baleines averties font X, les autres font Y », c’est oublier que la plupart des choix de conservation se font par inertie, pas par analyse. Et les ponts au niveau des protocoles reposent sur l’idée que la gestion du risque systémique se situe un cran au-dessus du portefeuille des baleines. Cette idée vient de se briser, chez Liquid, on-chain.
Deuxième mécanisme : comment les ponts échouent vraiment
Se dire « pas ma chaîne, pas mon problème » cache un risque. Les jetons passent d’une chaîne à l’autre via des smart contracts, des fédérations ou des dépositaires souvent trop peu audités. Quand un pont fonctionne comme un registre d’émission et de destruction, il doit garantir :
- L’ancrage : de nouveaux jetons ne sont émis que si l’actif est réellement bloqué de l’autre côté.
- L’intégrité : aucun administrateur, détenteur de clés ou script ne peut passer outre l’ancrage.
- La disponibilité : les jetons ancrés peuvent toujours être retirés.
Si la preuve échoue, parce qu’un script est erroné, qu’un signataire est compromis ou qu’une primitive cryptographique a été mal appliquée, on obtient un collatéral fantôme : des jetons qui existent sans réelle contrepartie. La panique arrive en retard, quand l’exploit s’est déjà propagé ; tout le monde sort alors en même temps, et seuls les premiers récupèrent quelque chose de réel.
Le mécanisme mis au jour par le piratage de Liquid n’est pas un simple bug : c’est la vérification centrale de l’existence et de la solvabilité. Quand elle cède, toutes les hypothèses s’effondrent. Si même la plus grande sidechain de Bitcoin peut échouer ainsi, rien ne permet de croire que les plus petites ou les plus expérimentales sont plus sûres.
Pourquoi la conservation des fonds revient toujours à l’habitude
Presque chaque fois que j’ai vu un pont ou une sidechain se faire attaquer, les plus gros portefeuilles ont suivi la loi d’airain de la psychologie crypto : « Ce n’est pas mon risque, jusqu’à ce que ça le devienne. » Les rares semaines où la peur l’emporte, les chiffres sont flagrants : les sorties doublent ou triplent, les nouvelles adresses s’envolent, le gas grimpe. Cette semaine, rien de tel.
Pourquoi ? Il y a deux lectures honnêtes. Un : les utilisateurs connaissent les risques mais privilégient le rendement, la vitesse ou la souplesse. Deux : le « risque de sidechain » est si abstrait qu’il est facile de l’ignorer face à un phishing ou à une plateforme qui disparaît avec la caisse. Je penche pour la seconde. La sécurité des sidechains reste perçue comme extérieure, jusqu’au jour où elle ne l’est plus.
Pour que l’attaque d’une sidechain change le comportement des utilisateurs, l’une de deux choses doit céder : la séparation entre la chaîne touchée et les actifs auxquels les gens tiennent, ou l’illusion que les erreurs hors de la couche principale ne peuvent pas atteindre le réseau principal. Jusqu’ici, ni l’une ni l’autre n’a cédé d’une manière que les baleines d’ETH aient ressentie comme personnelle.
Ce qui me ferait changer d’avis
Si la semaine prochaine apporte l’attaque d’un pont majeur avec des sorties avérées, non pas 2 669 ETH nets mais un multiple, avec des adresses qui s’allument sur Etherscan, je devrais admettre que le comportement des utilisateurs évolue. Autre signal : une chute brutale de l’indice d’avidité, assez rapide pour se voir face au 61 de cette semaine. Je ne m’y attends pas, sauf si la prochaine défaillance est plus grosse, plus proche et clairement imputable à un protocole du réseau principal.
Le vrai test, ce serait un exploit au niveau d’un protocole, ou un pont servant d’infrastructure critique entre les couches. D’ici là, l’essentiel relève du discours, pas de capitaux en mouvement.
Ce qu’il faut surveiller maintenant
Je guette trois choses :
- Tout pic brutal des sorties des plateformes, pas seulement sur Bitcoin mais aussi sur Ethereum.
- Un changement de posture des baleines, de légèrement haussière à défensive.
- Des portefeuilles qui bougent en groupe : de nombreuses adresses récemment créées et des transferts dans un intervalle très court, comme lorsque la peur finit par frapper.
Pour l’instant, chaque attaque se lit comme la précédente : une preuve de plus que la conservation sur les couches secondaires a des années de retard sur la sécurité du réseau principal, et que les utilisateurs n’agissent toujours pas tant que la douleur n’est pas personnelle.
Si votre méthode consiste à garder vos clés à froid et votre activité cloisonnée, comme le permet Siade Whales avec ses outils centrés sur la confidentialité, c’est une raison de plus de rester à froid, pas de baisser la garde. https://siadewhales.com